www.konstruktion-industrie.com
29
'26
Written on Modified on
Network Detection and Response für ganzheitliche Sicherheitsarchitekturen
Die genua GmbH stellt eine automatisierte Überwachungsplattform vor, die Industrieprotokolle analysiert, um kritische Infrastrukturen zu schützen und eine kontinuierliche betriebliche Transparenz aufrechtzuerhalten.
www.genua.de
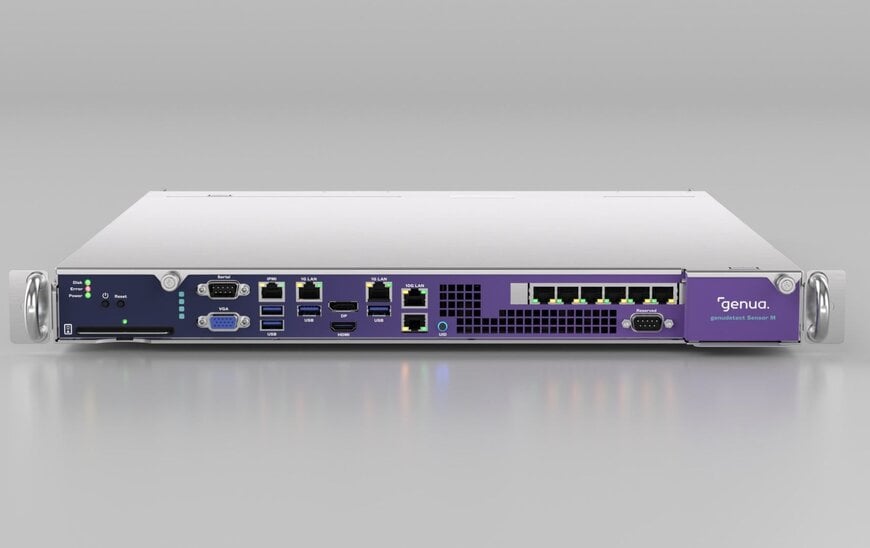
Die genua GmbH veröffentlicht genudetect, ein verteiltes Network Detection and Response (NDR)-System, das für die kontinuierliche Sicherheitsüberwachung digitaler IT- und OT-Infrastrukturen entwickelt wurde. Die Plattform ist darauf ausgelegt, KRITIS-Sektoren (Kritische Infrastrukturen) zu schützen, indem sie Netzwerkbedrohungen passiv identifiziert und die Umsetzung regulatorischer Anforderungen wie dem NIS2-Umsetzungsgesetz (NIS2UmsuCG) unterstützt.
Deep Packet Inspection und Protokollerkennung
Das System arbeitet über eine verteilte Architektur, die ein zentrales Analysemodul, genudetect Nexus, und verteilte Sensoreinheiten umfasst. Um Anomalien zu identifizieren, analysiert die Plattform Netzwerkdaten anhand von IDS-Signaturen (Intrusion Detection System) und IoC-Metriken (Indicator of Compromise). Mittels Deep Packet Inspection (DPI) untersucht die Plattform den Netzwerkverkehr bis auf die Applikationsebene. Das System erkennt über 4.800 IT- und OT-Protokolle, einschließlich proprietärer Industrieprotokolle, und kann so Daten über diverse Betriebsumgebungen hinweg verarbeiten und aggregieren. Diese Analyse wird passiv und nicht-invasiv durchgeführt, wodurch sichergestellt wird, dass industrielle Steuerungssysteme und kontinuierliche Fertigungsabläufe keine betrieblichen Störungen erfahren. Darüber hinaus lässt sich die Plattform nahtlos in bestehende Unternehmensumgebungen integrieren, indem sie Bedrohungsinformationen an angebundene SIEM-, XDR-, ITSM- und SOAR-Architekturen weiterleitet.
Verteilter Sensoreinsatz und Infrastrukturintegration
Um unterschiedliche Bandbreiten und Anlagengrößen zu bedienen, nutzt die Plattform eine flexible Sensorinfrastruktur, die in physischen Hardware-Konfigurationen (bezeichnet als S, M und L) sowie als virtualisierte Variante verfügbar ist. Diese Flexibilität ermöglicht es Administratoren, selbst in Umgebungen mit hohem Netzwerkdurchsatz zuverlässige Erkennungsmechanismen bereitzustellen. Die virtualisierten Sensoren können direkt in virtuelle P-A-P-Firewall-Strukturen eingebettet werden und unterstützen so die Integration in bestehende IT-/OT-Sicherheitsarchitekturen. Die Technologie wurde auf der it-sa Expo & Congress 2026 demonstriert, die vom 27. bis 29. Oktober 2026 in Nürnberg (Halle 9, Stand 424) stattfand. Die Plattform soll im ersten Quartal 2027 einsatzbereit sein.
Zusätzlicher Kontext
Dieser Abschnitt enthält technische Spezifikationen und Wettbewerbsvergleiche, die nicht in der ursprünglichen Pressemitteilung enthalten sind.
Im Markt für industrielle Cybersicherheitsarchitekturen werden passive Network Detection and Response (NDR)-Systeme typischerweise mit Plattformen von Anbietern wie Nozomi Networks, Claroty und Dragos verglichen. Diese vergleichbaren Technologien nutzen ebenfalls Deep Packet Inspection (DPI), um OT- und IoT-Verkehr zu überwachen, ohne Latenzen oder Netzwerkunterbrechungen zu verursachen. Ein wesentliches Unterscheidungsmerkmal zwischen diesen Plattformen ist der Umfang der Unterstützung proprietärer Industrieprotokolle; Plattformen messen ihre Leistungsfähigkeit im Allgemeinen an der Menge der erkennbaren Protokolle (oft zwischen 100 und mehreren Tausend) und ihrer Fähigkeit, Bedrohungen auf das MITRE ATT&CK-Framework für industrielle Steuerungssysteme abzubilden. Der Einsatz dezentraler physischer und virtueller Sensoren spiegelt branchenübliche Ansätze zur Absicherung hochgradig segmentierter, isolierter (Air-Gapped) oder hybrider Fertigungsnetzwerke wider.
Bearbeitet von Aishwarya Mambet, Induportals-Redakteurin, mit Unterstützung von KI.
www.genua.com
Fordern Sie weitere Informationen an…